云计算
-
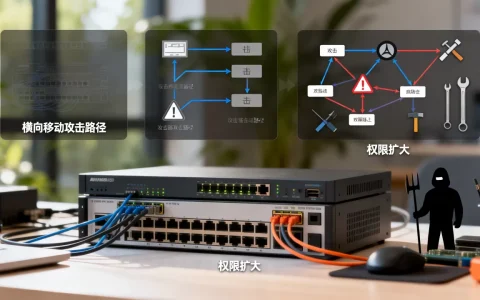
横向移动如何成为攻击者扩大权限的路径,什么是横向移动?
一旦进入内网,他们就会用被盗凭据、远程管理协议和信任关系,从一台机器跳到另一台机器,最终接近数据库、域控或业务系统, 防住入口只是开始,真正的分水岭是能不能在异常登录和远程执行刚出现时就发现并切断,横向移动攻击是什么意思?先看清攻击者在内网怎么走横向移动不等于某个单独漏洞,而是一组行为,攻击者拿到第一台主机后……
-
临时权限为何应设置自动过期?,长期留存有什么风险。
临时权限应设置自动过期,避免长期留存, 这是降低账号滥用、横向移动和合规风险的基本动作,给外包、运维、审计开权限时,别只图一时方便,要把“到期时间”写进授权流程,让权限生命周期自动闭环,为什么临时权限长期留存会变成风险?权限腐烂比外部攻击更常见很多团队不是被高级黑客攻破,而是被自己发出去的权限拖垮,员工转岗、离……
-
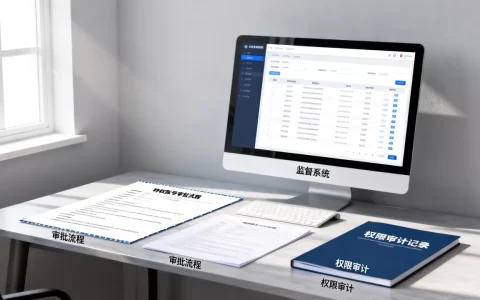
特权账号为什么要单独审批和监督,有哪些机制?
特权账号必须单独设计审批流程和监督机制,用“申请-审批-使用-复核”四步闭环来管住超管权限,这是防止内部数据泄露和高危误操作的核心防线,很多企业把特权账号和普通账号混在一起管,结果就像把万能钥匙挂在公共钥匙架上,谁都能顺手拿,出了事还查不到责任,下面从审批机制怎么搭、监督机制怎么建、以及具体落地操作三个层面来拆……
-
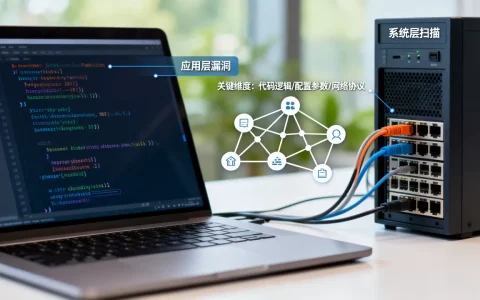
漏洞扫描为什么要覆盖应用层和系统层,有哪些关键维度?
漏洞扫描必须同时覆盖应用层与系统层,缺失任何一维都会让安全防护形同虚设,攻击者恰恰会从你最薄弱的维度找到突破口,很多团队以为部署一款热门扫描工具就万事大吉,结果系统层补丁打得很勤,却被一条SQL注入拖垮了整个业务;或者应用层拦得固若金汤,却因底层操作系统的一个已知漏洞被提权拿下服务器,这种撕裂的防护思路是安全建……
-
补丁更新前为什么要先验证,隔离环境怎么操作?
补丁更新前在隔离环境先做验证,是避免生产中断、数据损坏和业务停摆的最低成本手段, 无论你维护的是几十台Windows Server,还是上千节点的Linux集群,直接在生产环境打补丁都像闭着眼睛换轮胎,补丁本身可能引入驱动冲突、服务启动失败、数据库锁表,甚至触发蓝屏或内核崩溃,隔离环境验证不是可选项,而是变更管……
-
系统基线核查能发现偏离安全策略的项吗,什么是系统基线核查?
系统基线核查的核心价值,是把“安全策略要求”与“系统实际配置”逐项摆在一起,快速找出偏离项, 这些偏离项往往不是惊天漏洞,却可能是攻击者进入内网的第一级台阶,很多团队以为打了补丁、装了杀毒就安全,可现实是,一台服务器可能因为一个弱口令、一个多余账户、一个没关的端口,就把内网大门推开,系统基线核查就是那把检查门锁……
-
定期渗透测试能验证防护真的有效吗,多久做一次?
定期渗透测试是验证安全防护真实有效性的唯一可靠手段,没经历过渗透测试的防护体系,本质上还停留在纸面安全阶段,很多团队只盯着防火墙日志和漏洞扫描报告,直到被攻破才发现防线早漏了风,本文围绕测试频率、与漏洞扫描的差异、预算定价、服务商选择几个具体问题,把这件事一次聊透,定期渗透测试多久做一次才算合理基础频率:一年至……
-
配置基线偏移为何多因手动改动,怎么解决?
配置基线偏移往往来自手动改动,换句话说,只要还存在绕过标准流程的“临时动一下”,基线漂移就无法根除,运维圈有个共识:自动化工具覆盖再广,也挡不住工程师在压力最大的那几个小时里,直接登进服务器敲一条命令,下面聊聊这个问题为什么高频发生,以及怎样从环节上卡住它,配置基线偏移排查步骤:先识别手动改动的痕迹配置基线偏移……
-
第三方组件漏洞为何需纳入资产台账,如何管理?
第三方组件漏洞必须纳入资产台账管理,否则每一次安全扫描都是在打盲牌,真正出问题时连“影响范围”都说不清,不做台账管理的组织,通常会有类似遭遇:某天开发组长说某个开源库出了高危漏洞,建议升级,运维翻遍手里的清单,发现根本不知道这套系统里装了哪些组件、对应什么版本,最后只能全量排查,耗时一周,期间业务系统还得照常跑……
-
镜像和模板的安全基线检查怎么做,安全基线检查包括哪些内容?
镜像和模板也要做安全基线检查,不能只盯着运行中的主机, 镜像和模板是批量复制环境的“母版”,母版里多一个root权限、一个明文密钥、一个过时组件,克隆出来的实例就会成片继承,把检查前移到构建、发布、上线三个关口,风险才会被拦住,为什么镜像和模板也要做安全基线检查?源头风险会被批量复制一台云主机被入侵,影响范围有……