云计算
-
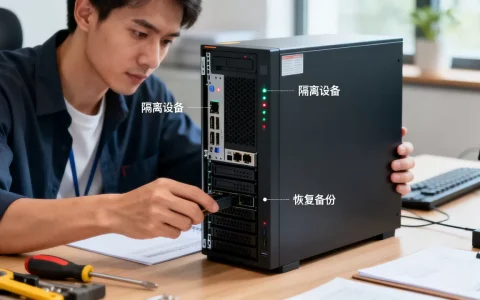
遭受勒索后按预案先隔离再恢复备份数据
遭受勒索攻击后,正确的应对顺序是先做网络隔离切断横向扩散,再着手恢复备份数据,而不是第一时间研究赎金方案,这个结论基于一个简单事实:勒索病毒的核心目标是让你拿不到数据,只要备份还在,谈判的筹码就不在对方手里,企业被勒索病毒攻击后怎么办:隔离动作比恢复手段更重要很多运维人员第一次发现服务器中毒时的本能反应是立刻登……
-
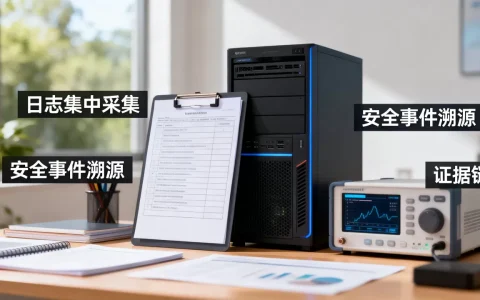
日志集中采集能为安全事件溯源提供证据链?,安全事件溯源怎么做
日志集中采集是安全事件溯源的根基,没有集中采集,证据链就是一堆散落各处的碎片,无法拼出完整攻击路径,发生过安全事件的团队都有体会,服务器被入侵后第一反应是查日志,结果登录生产机翻 /var/log/messages,发现日志被攻击者清了;再去跳板机查,发现跳板机日志只留了三天;最后去云平台控制台翻操作记录,发现……
-
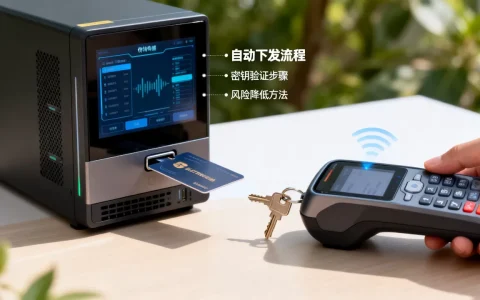
密钥轮换时如何自动下发新密钥,降低风险的方法有哪些
密钥轮换时由KMS自动下发新密钥,是把“人工记忆密码”变成“系统统一发钥匙”,密钥泄漏后的补救时间从几天压缩到几分钟内,是当前企业降低密钥风险最直接的抓手,KMS自动下发新密钥的核心机制先搞清楚一个基础问题:KMS(Key Management Service)究竟在密钥轮换里扮演什么角色?把它想象成一个带密码……
-
网站被挂马后如何用文件完整性监控找出改动文件,怎么处理?
网站被挂马后,靠文件完整性监控找出被篡改文件是最快速、最直接的定位方式,核心在于提前建立文件指纹基线并持续比对,很多站长经历过这样的场景:深夜收到安全通知,或者白天打开网站发现跳转到陌生页面,第一反应是登录服务器,打开目录,却根本不知道从哪里查起,网站文件动辄数万甚至数十万个,靠肉眼翻名找修改时间,效率极低,也……
-
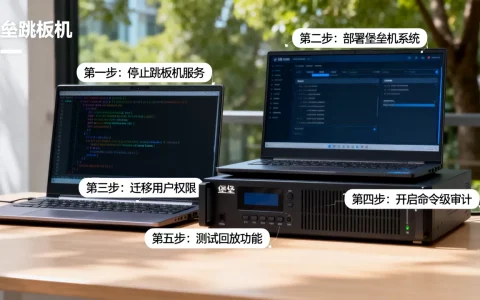
如何把跳板机替换为堡垒机实现命令级审计回放,操作步骤是什么?
把跳板机换成堡垒机,核心收益就是获得命令级审计回放能力:每一个运维操作都能像看录像一样还原现场,彻底告别“登录了却不知道干了啥”的盲区,跳板机与堡垒机区别到底在哪很多团队觉得,跳板机也能登录服务器,堡垒机也是登录服务器,换不换无所谓,两者在运维安全体系里根本不是同一个物种,跳板机的尴尬:能连上,但管不住传统跳板……
-
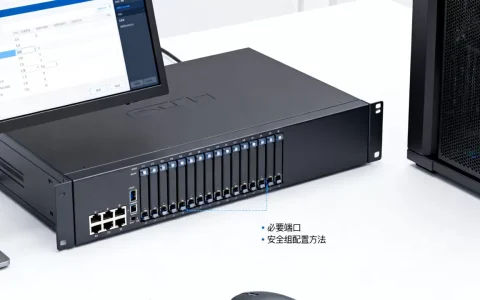
业务分层时安全组怎么只开必要端口?,安全组配置方法是什么?
业务分层配置安全组只放开必要通信端口,是云上安全体系中最基础也最容易被忽略的一道防线,与其追求复杂的防火墙策略,不如先把安全组规则做对,安全组常见的配置误区有哪些很多团队在云上跑了一段时间后,遇到业务访问异常,第一反应就是“加一条全放通的规则试试”,这种操作短期看省事,长期看就是在给攻击者留后门,常见的错误集中……
-
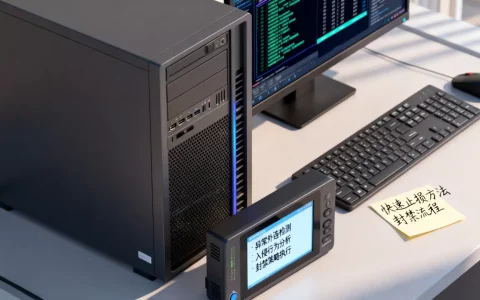
主机异常外连如何用入侵检测加封禁快速止损,有哪些方法?
先断网再查毒是唯一正确顺序当发现服务器主动向陌生IP发起连接时,最快的止损动作是立即封禁该IP并切断主机外连能力,而不是先分析攻击原因,入侵检测系统(IDS)的价值在于实时发现异常会话,而防火墙策略的价值在于秒级阻断,两者配合,才能把“被入侵”变成“虚惊一场”,主机异常外连的典型场景与紧急判断常见的三种异常外连……
-
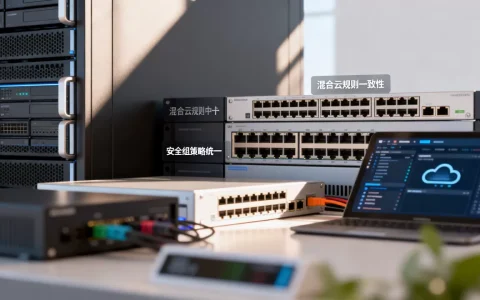
混合云两端如何保障规则一致?,安全组策略怎么统一?
混合云两端安全组策略不一致,本质上是配置管理失控,统一策略不是靠人工“盯”出来的,而是靠自动化同步机制和分层设计“管”出来的,很多团队在混合云落地初期都会遇到一个典型场景:公有云某台实例因为安全组规则被误删,直接对公网暴露了数据库端口,查了半天发现,私有云那端规则没问题,出问题的是公有云这头的安全组,两端规则不……
-
信封加密如何避免敏感配置明文落代码仓库,有哪些方法?
敏感配置项交给信封加密处理,是当前防范代码仓库明文泄露最实用的安全手段,其核心思路是用少量主密钥保护海量数据密钥,从根源上平衡安全性与运维成本,为什么“改配置文件后缀”救不了你的密钥很多团队处理敏感配置的第一步,是修改文件扩展名、删除线上日志、甚至大范围重置密码,这些动作往往只能带来短暂的心理安慰,改后缀不等于……
-
运维操作全程录屏能还原事故吗,事故复盘怎么做?
直接把运维操作的全程录屏当作默认操作纪律去执行,是事故还原和定责时成本最低、证据力最强的手段,这不是给机器加负担,是给未来的自己留退路,很多故障复盘时扯皮,根源不是技术不行,而是过程不可见,录屏能让每一步操作都有据可查,这才是真正的运维安全感,为什么说录屏是事故还原的第一现场故障发生的那一刻,聊天记录会断章取义……