云计算
-
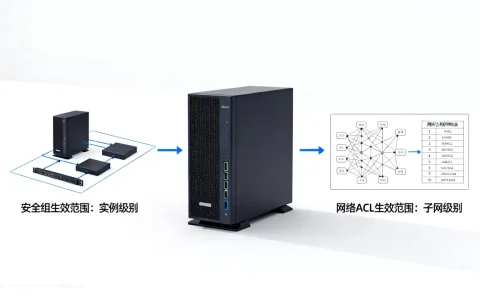
安全组和网络访问控制列表的生效范围区别是什么,有哪些方面?
安全组负责实例级别的第一道防护,而网络ACL则把控整个子网的边界,两者在生效范围上存在本质差异,很多运维朋友在配置云上防火墙时,经常在安全组和网络访问控制列表(Network ACL)之间犯迷糊,虽然它们都做流量过滤,但一个管的是“屋里的门”,一个管的是“小区的大门”,搞清楚安全组与网络访问控制列表在生效范围上……
-
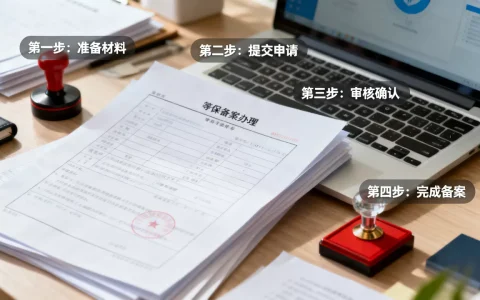
等保合规定级备案有哪些步骤,怎么办理?
等保合规里的定级备案流程,核心就四步:确定定级对象、初步定级与专家评审、公安机关备案、拿到备案证明,这套流程走完,系统才具备等保测评的入场券,很多企业卡在第一步“定级”上,要么定高了成本失控,要么定低了过不了审,下面把每一步的操作细节拆开讲,等保定级备案流程:系统定级备案从哪儿下手等保2.0体系下,定级备案不是……
-
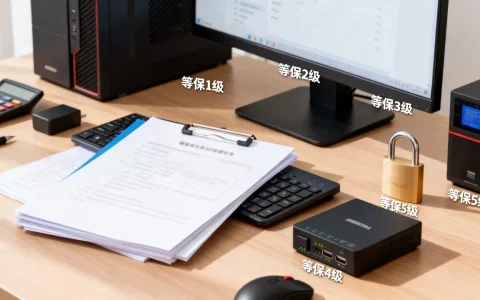
信息安全等级保护分成几个等级,等保级别怎么划分?
信息安全等级保护将网络和信息系统划分为五个不同的保护等级,从第一级到第五级防护能力依次递增,对应不同重要程度和受破坏后的影响范围,等级保护制度是中国网络安全领域的基础性制度,定级是否准确直接影响后续安全建设投入与合规成本,下面从分级标准、各等级核心要求、定级实操流程以及常见疑问等维度展开说明,帮助你快速理解这五……
-
等保三级访问控制基础要求有哪些,等保三级是什么?
等保三级系统的访问控制基础要求,概括起来就是:按需授权、权限分离、策略可控、全程留痕, 核心落在最小权限原则、三权分立、访问控制策略配置和定期权限复查这几个动作上,测评时也是围绕这些点逐项核对,等保三级访问控制要求有哪些等保三级访问控制要求的出处是GB/T 22239-2019《信息安全技术 网络安全等级保护基……
-
等保测评与等保建设有何区别?,等保建设包括哪些内容。
测评是考试,建设是复习备考,花钱的时机和对象完全不同,很多单位把二者混为一谈,拿着测评报告去采购设备,或者以为测完就万事大吉,结果第二年整改成本翻倍,搞不清这两个概念,你的等保合规之路大概率要走弯路,为什么这两件事总被搞混?同一套标准,两个不同的执行角色等保2.0标准摆在那里,但围绕标准干活的人分两拨,建设方是……
-
等保2.0云计算扩展要求相比旧标准有何变化, 有哪些要求
等保2.0相比旧标准在云计算扩展要求上的变化,核心在于将云平台和云租户的安全责任边界首次系统化写入标准,新增了虚拟化安全、镜像保护、集中管控等专项控制项,并强制要求云服务商具备等保合规资质, 这一调整不是对旧版等保的简单修补,而是把云计算从“信息系统”重新定义为“基础设施”,安全要求从边界防护转向了全生命周期治……
-
主机被入侵后第一时间该做隔离还是该做取证,怎么办?
主机被入侵后,第一反应先什么? 先隔离,再取证,这个顺序是铁律,不是因为取证不重要,而是因为在攻击者仍然存活的状态下,一切取证都是徒劳**,先断网、封端口、冻结进程,把人先请出去,再把现场原封不动搬走,这才是正确的打法,为什么“先取证”是新手才会犯的错取证的前提是数据可信很多安全工程师刚入行时,接到主机告警的第……
-
为何应急响应预案要提前准备止损与回滚方案,怎么做?
止损与回滚方案是应急响应预案里最核心的执行保障,提前写好它,是为了在故障发生的第一时间把决策时间压缩到零,避免在慌乱中做出不可逆的错误操作,很多团队在写应急响应预案时,把大量篇幅花在故障分级、通知流程、人员分工上,却对“具体怎么止损、怎么回滚”一笔带过,等到线上真的出了事,所有人围在电脑前,翻遍文档也找不到一条……
-
日志留存如何支撑安全事件溯源?,关键步骤有哪些
日志留存不是简单的数据存储,而是安全事件溯源时还原攻击路径、定位入侵源头的唯一可靠依据,留存策略与检索能力直接决定了溯源分析的上限,没有日志,安全事件就是一桩无头悬案;有了完整且合规的日志,才能让每一次攻击行为有迹可循,日志留存为何是安全溯源的基石安全事件发生后,溯源分析的本质是回答三个问题:攻击者从哪里来、做……
-
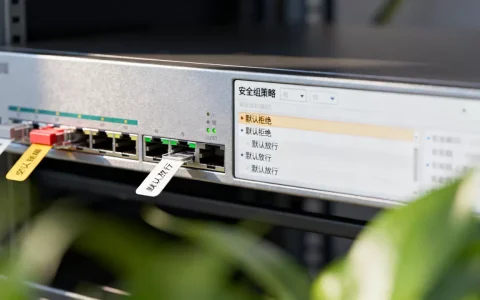
安全组默认拒绝策略为什么比默认放行更安全
安全组默认拒绝策略比默认放行更安全,核心在于它遵循“最小权限原则”——只允许明确需要的流量,其余一律拦截,从根本上缩小了攻击面,默认放行虽然配置省事,但相当于把大门敞开,任何未明确禁止的端口都可能成为攻击入口,下面从原理、风险、配置实操到运维平衡,逐一拆解,理解安全组两种默认策略的本质区别安全组是云服务器的第一……