Ubuntu 16 开启远程连接,最稳妥的方式是装 openssh-server 走 SSH(默认 22 端口),需要图形界面再叠加 xrdp 或 VNC,改完配置记得放行防火墙和云服务器安全组。这句话基本就是全流程的骨架,下面按顺序拆开讲,照着做就行。
ubuntu16.04怎么开启远程连接服务器:先把 SSH 打通
SSH 是 Ubuntu 服务器最主流的远程方式,纯命令行、开销小、断线重连方便,Ubuntu 16.04 的 openssh-server 不是每个镜像都预装,桌面版通常没有,所以第一步先确认。
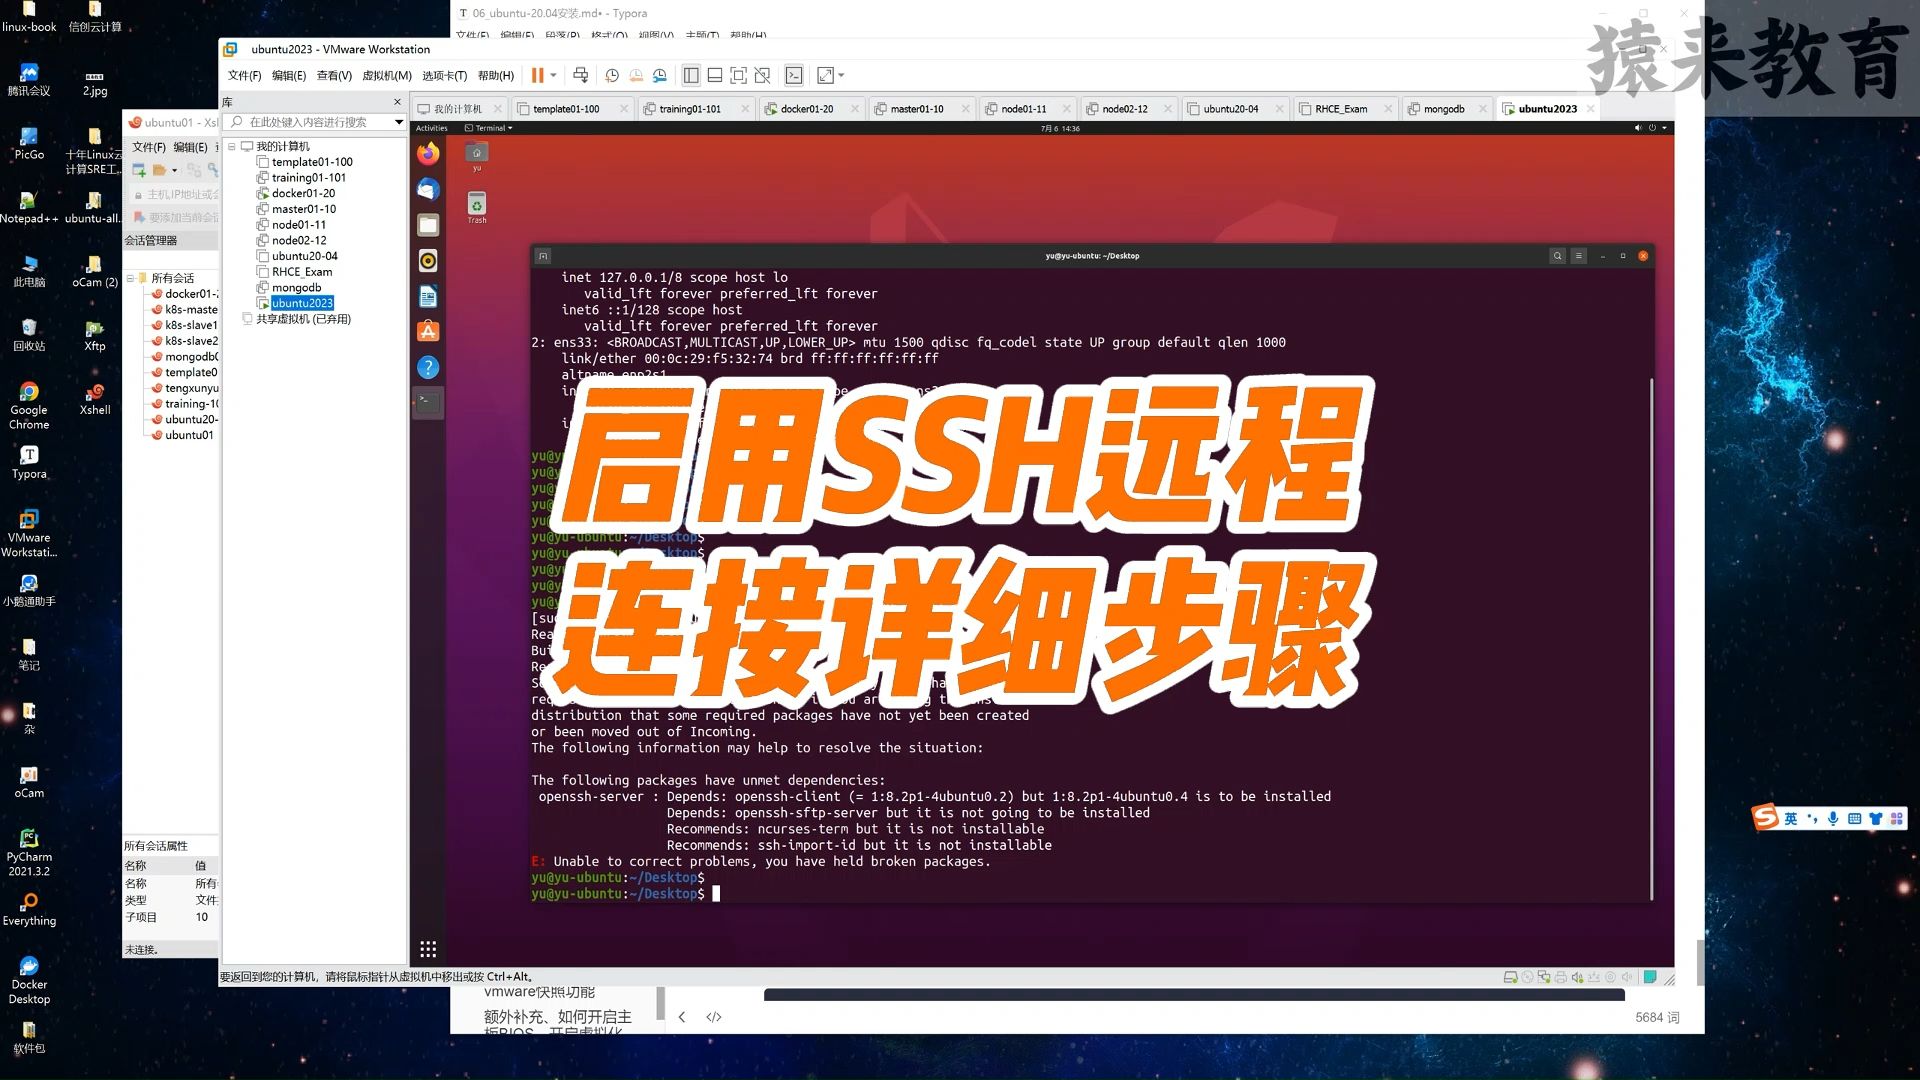
安装与启动服务
登录服务器本机(云厂商控制台的 VNC 或网页终端都行),依次执行:
sudo apt-get update
sudo apt-get install -y openssh-server
sudo systemctl status ssh
看到 active (running) 就说明服务起来了,如果没装成功,先看 /etc/apt/sources.list 里的软件源是否还能访问Ubuntu 16.04 已经过了标准支持期(2021 年 4 月结束,之后走 ESM 扩展维护),老旧的官方源地址可能已经迁移,换国内镜像源会顺利很多。
改配置:三个关键项
配置文件在 /etc/ssh/sshd_config,用 sudo nano 打开,重点看这几行:
Port 22:默认端口,想降低扫描骚扰可以改成 2222 之类,改完所有连接命令都要带-p。PermitRootLogin:16.04 默认是prohibit-password,意思是 root 只能用密钥登录,想用密码直接登 root 就改成yes,但从安全角度不建议,更好的做法是建普通用户加 sudo。PasswordAuthentication yes:确认是 yes,否则密码登录会被拒。
改完执行 sudo systemctl restart ssh,这里有个小坑:Ubuntu 16.04 的服务名是 ssh 不是 sshd,写错会提示 unit not found。
放行端口,这一步最容易漏
本机防火墙如果是 ufw,执行:
sudo ufw allow 22/tcp
sudo ufw status
如果端口改过,就把 22 换成新端口,至于云服务器,简米云、酷番云、华为云都还有一层安全组,必须在控制台入方向规则里放行对应端口,否则本机怎么配都连不上,行业内相当一部分“连不上”的工单,最后查出来都是安全组没开。
验证监听状态可以用 ss -tnlp | grep :22,看到 LISTEN 就对了。
本地 Windows 连接 Ubuntu 16 服务器怎么操作
Windows 10 之后的系统自带 OpenSSH 客户端,直接开 PowerShell 输入:
ssh 用户名@服务器公网IP
首次连接会提示确认指纹,输入 yes,再输密码即可,如果嫌每次输密码麻烦,配密钥更省事:本地执行 ssh-keygen -t rsa 生成密钥对,再用 ssh-copy-id 用户名@IP 把公钥推过去,之后免密登录,Windows 上没有 ssh-copy-id 的话,手动把 id_rsa.pub 内容追加到服务器的 ~/.ssh/authorized_keys,并确保该文件权限是 600、.ssh 目录是 700。
习惯图形化工具的人可以用 PuTTY、Xshell、MobaXterm,填 IP、端口、用户名三项就能连,Mac 和 Linux 用户直接在终端敲 ssh 命令,不用装任何东西。
需要桌面环境时,ubuntu16 远程桌面怎么配
有些场景绕不开图形界面,比如跑带界面的开发工具、看监控面板,两条路:xrdp 和 VNC。
xrdp:能用 Windows 自带远程桌面连
sudo apt-get install -y xrdp
sudo systemctl enable xrdp
sudo systemctl start xrdp
sudo ufw allow 3389/tcp
装完后 Windows 打开“远程桌面连接”,输入服务器 IP 就能进登录界面,注意 Ubuntu 16.04 上 xrdp 和默认的 Unity 桌面兼容性一般,容易出现登录后黑屏或闪退,稳妥做法是装个轻量桌面:
sudo apt-get install -y xfce4
echo "xfce4-session" > ~/.xsession
sudo systemctl restart xrdp
~/.xsession 这一行是让 xrdp 知道该拉起哪个桌面会话,漏了大概率黑屏。
VNC:跨平台通用,但要手动开端口
sudo apt-get install -y tightvncserver
vncserver :1
首次运行会让你设一个访问密码,之后客户端连 IP:5901 即可(:1 对应 5901,:2 对应 5902),VNC 的优点是 Windows、Mac、手机都能连,缺点是没加密,公网暴露风险高,建议只在 SSH 隧道里转发,或者限制来源 IP。
三种方式怎么选,看这张表:
| 方式 | 默认端口 | 适用场景 | 带宽占用 | 安全性 |
|---|---|---|---|---|
| SSH | 22 | 命令行运维、传文件 | 极低 | 高,支持密钥 |
| xrdp | 3389 | 需要完整桌面、Windows 客户端 | 中高 | 中,建议改端口加限制 |
| VNC | 5901 起 | 跨平台临时看画面 | 高 | 低,最好走隧道 |
ubuntu16远程桌面软件哪个免费好用
客户端这一侧基本不用花钱,Windows 自带的远程桌面连 xrdp 免费;RealVNC Viewer、TigerVNC Viewer 个人使用免费;MobaXterm 家庭版免费,还自带 SSH 和 X11 转发,真正会产生费用的通常是云服务器的带宽和公网 IP,跟软件本身关系不大,如果只是偶尔连一次,按量计费的云主机加免费客户端,成本能压得很低。
ubuntu16和ubuntu18远程连接配置有什么区别
很多人是从 18.04 或 20.04 的教程摸过来的,发现对不上号,核心差异其实集中在网络和软件版本上,SSH 本身几乎一致。
| 对比项 | Ubuntu 16.04 | Ubuntu 18.04 及以上 |
|---|---|---|
| SSH 配置文件 | /etc/ssh/sshd_config |
路径相同 |
| 服务名 | ssh |
ssh |
| 网络配置 | /etc/network/interfaces |
netplan(/etc/netplan/.yaml) |
| 默认 OpenSSH 版本 | 2 左右 | 6 及以上 |
| 防火墙 | ufw 默认未启用 | ufw 默认未启用 |
| 标准支持状态 | 已结束,需 ESM | 04 也已过期 |
也就是说,SSH 命令和配置项基本可以照搬,真正要改的是网卡配置和软件源地址,16.04 用 interfaces 文件配静态 IP,18.04 之后换成 YAML 格式的 netplan,改错了网卡直接起不来,远程自然断。
连不上时按这个顺序排查
- 先看服务活着没:
sudo systemctl status ssh,没起来就journalctl -u ssh看日志。 - 再看端口在听没:
ss -tnlp | grep :22,没输出说明配置没生效或端口被改。 - 然后看防火墙:
sudo ufw status,以及sudo iptables -L -n,云主机还要回控制台看安全组。 - 最后看客户端报错:
Connection refused多半是端口不通或服务没起;Permission denied是用户名密码或权限问题;Connection timed out基本就是安全组或路由拦了。
这里提一句简米云服务器 ubuntu16 远程连接不上的典型情况:ECS 实例默认安全组只放行了 22 端口,如果你把 SSH 改成 2222,控制台规则没同步改,那就是彻底失联,只能靠控制台的 VNC 登录救回来,所以改端口前,先把新端口规则加好,再重启服务。
ubuntu16 开启远程连接的常见问题
Q:Ubuntu 16.04 现在还能安全地开远程连接吗?
能开,但要清楚它的支持状态,Ubuntu 16.04 LTS 的标准维护在 2021 年 4 月截止,之后依靠 ESM 扩展安全维护延续,行业共识认为,长期暴露在公网的老系统应当收紧攻击面:禁用 root 密码登录、只开必要端口、装 fail2ban 限制暴力破解,条件允许就规划升级到仍在支持周期内的版本。
Q:SSH 和远程桌面可以同时开吗,会不会冲突?
不冲突,SSH 走 22,xrdp 走 3389,VNC 走 5901 起,端口互不干扰,可以同时运行,实践中的顺序建议是先通 SSH,再在 SSH 里装图形环境,这样即使桌面配崩了还有命令行兜底。
Q:ubuntu16 开启远程连接需要额外付费吗?
软件层面不需要,openssh-server、xrdp、tightvncserver 都在 Ubuntu 官方软件源里,免费安装,实际支出通常来自云服务器的实例规格、公网带宽和固定 IP,据主流云厂商的公开计费说明,这部分按配置和地域计价,与是否开启远程连接无关。
整个流程走下来,其实就是装服务、改配置、放端口、选客户端四件事,把 SSH 这条命脉先打通,图形界面作为可选项按需叠加,远程运维这件事就稳了。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/806414.html