AI展现优化
-
高防切到清洗模式真的会丢包吗,高防清洗丢包怎么解决?
高防切到清洗模式后会不会丢包,取决于清洗策略、协议类型和触发阈值;正常业务流量多数情况下不会被丢,但攻击突发或策略误判时可能出现短时少量丢包,高防清洗模式丢包的底层逻辑高防清洗模式的工作方式并不复杂,用户流量先经过高防机房,清洗设备实时分析每一个数据包,识别为攻击的流量直接丢弃,识别为正常的流量回注到源站,整个……
-
高防选型时哪些重要指标最容易被忽略,高防服务器怎么选
高防选型最容易被忽略的指标,不是防御峰值,而是真实清洗架构、黑洞触发逻辑和回源链路的冗余度——这三项才决定攻击来临时业务是“秒恢复”还是“干等解封”,很多朋友选高防第一眼看价格,第二眼看防御峰值,第三眼看机房位置,这三样当然重要,但真正影响实际抗D效果和业务连续性的,往往是配置单上看不见的软指标,接下来按照从资……
-
高防和备份容灾怎么一起规划最合理?,有哪些方法
高防和备份容灾必须放在同一套规划框架里,因为高防解决“攻击时服务不可用”,备份容灾解决“数据丢了还能找回来”,两者合起来才算完整的业务连续性保障,缺任何一个都是半条命,为什么高防和备份容灾不能分开规划很多企业把高防当成“被打了才买的东西”,把备份当成“定期导出数据库就行”,这两个认知都危险,打比方说,高防是给大……
-
攻击复现真的能优化高防策略吗,具体怎么做?
攻击复现对优化高防策略的确有用,但它的价值不在“重新挨一次打”,而是通过可控的复盘,倒逼防御架构从“被动扛”升级为“主动拆解”,没有复现的高防策略,就像蒙眼开车,哪段路容易翻车全凭运气,攻击复现的核心价值:把“事后总结”变成“事前推演”很多团队对攻击复现的理解,停留在“把攻击流量重新放一遍”,这是误解,真正的攻……
-
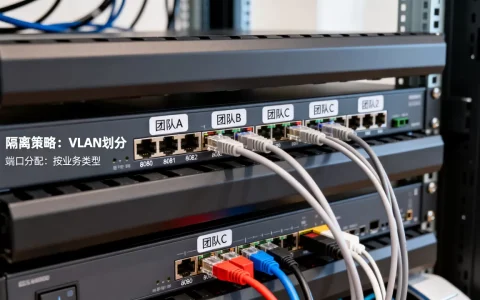
多团队共用一套高防如何制定隔离策略,高防IP如何分配端口?
多团队共用一套高防的隔离核心不是把资源平均分,而是把风险边界和配置权限按“接入组—转发规则—源站标识”三层切开,用SNI、Host、源站组加白名单做硬隔离,才能避免一个团队被攻击拖垮全局,很多公司为了节省预算,把官网、API、后台、小程序等不同团队的业务都接到同一套高防IP或高防服务器上,问题很快暴露:一个业务……
-
高防告警怎么判断是真攻击还是误报,常见误报原因有哪些?
区分真攻击和误报,核心不是看流量涨了多少,而是看请求行为是否偏离业务基线——把正常用户访问习惯当参照,再比对异常特征,多数误报都能被快速剥离,高防告警为什么总把正常流量当成攻击高防设备默认策略偏向保守,原因很直接:漏报比误报代价更高,一次真攻击漏过,业务可能直接瘫痪;一次误报拦下正常用户,影响范围相对可控,于是……
-
服务器被攻击后第一步该做什么,如何查看系统访问日志?
服务器被攻击后,第一件事就是查系统登录日志和访问日志,找出攻击者进来的时间和路径,再决定是断网还是封IP,很多人一发现被黑就急着重装系统,结果证据全没了,正确做法是先把日志拿到手,再看服务器现状,攻击发生后先做这三件事,别急着动服务器突然收到CPU跑满、网站被篡改或者数据库被删的通知,手忙脚乱是正常的,但这时候……
-
怎么从连接日志看出攻击类型?,日志分析有哪些方法
面对攻击,最有效的判断方法就是看懂连接日志,因为每种攻击在日志里都留有独特的“指纹”,通过分析源IP、请求路径、连接频率和响应状态码这四个维度的特征,就能精准定位攻击类型,从连接日志中快速识别端口扫描攻击端口扫描是攻击者最常用的踩点手段,它的日志特征相当明显,攻击者通常会在很短时间内,对目标服务器的多个端口发起……
-
遭遇异常流量怎样区分正常访问与恶意请求,流量异常怎么处理
判断异常流量里的正常访问与恶意请求,核心不是看流量大小,而是看请求行为是否符合真实用户的业务路径——同一IP高频请求不一定恶意,每秒几百次请求的IP如果遵循页面跳转顺序,也可能只是爬虫或代理出口,异常流量怎么区分正常访问和恶意请求:先看五个关键字段流量异常时最忌讳一上来就封IP,错误封禁会把正常用户赶走,放行恶……
-
流量攻击后怎么查日志找异常请求来源,服务器被攻击如何查IP?
被流量攻击后别急着重启服务器,先登录服务器把Web访问日志、防火墙日志、系统认证日志、应用日志这四类日志按时间轴拉出来,交叉比对请求频率、来源IP、User-Agent和状态码,多数情况下能在10分钟内定位到异常请求的主要来源,流量攻击和CC攻击日志区别在哪里排查前先分清攻击类型,因为两种攻击在日志里的表现完全……