AI展现优化
-
如何通过日志区分流量型攻击与连接型攻击?,有哪些方法?
通过日志区分流量型攻击与连接型攻击,核心看三个维度:数据包特征、连接状态变化、源IP分布规律,流量型攻击在日志中表现为带宽突增、大包洪泛、请求速率异常;连接型攻击则呈现半连接堆积、连接建立后无数据传输、频率慢而持续,怎么从日志判断流量型攻击特征流量型攻击的目标是耗尽带宽或服务器处理能力,运维人员在查看服务器日志……
-
高防服务器被攻击后怎么排查,基础步骤有哪些?
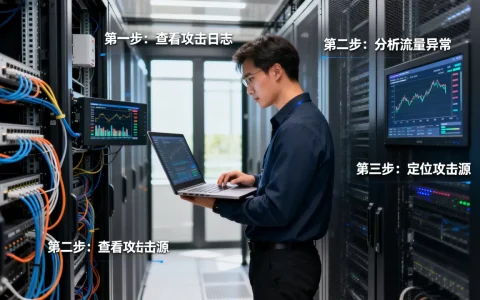
高防服务器被攻击后,第一步不是查日志,而是先确认攻击是否还在持续,立刻执行流量牵引或黑洞策略止损,再按顺序排查攻击类型、追踪溯源、修复漏洞,整个过程讲究快和准,慢一步可能多损失几小时业务,下面按实战顺序拆解,高防服务器被攻击后怎么办:先止损再排查攻击发生的第一时间,业务方普遍会慌,有人急着看日志找攻击源,有人在……
-
被攻击后如何统计请求频率找可疑IP,网站被攻击如何查找攻击源
被攻击后,统计请求频率是找出可疑目标地址最直接的手段,通过分析Web服务器访问日志,提取每个源IP的请求次数并排序,高频IP往往就是攻击源或跳板节点,网站被攻击怎么查找攻击源IP?先确认日志记录是否完整很多运维在服务器被打时第一反应是重启或封IP,但如果你连攻击源IP都还没定位,后续操作基本是盲猜,要统计请求频……
-
遇到攻击先查哪些日志能快速定位问题,网站被攻击怎么查日志?
遇到攻击先别急着重启服务或批量封IP,第一步应该打开Web访问日志、系统认证日志和网络连接日志,先锁定攻击时间窗口与异常来源IP,范围会快速收缩,下面按排查顺序说明哪些日志优先看、怎么看,服务器被攻击怎么查日志:先确定时间点再翻三类文件攻击排查最怕没有时间锚点,先问自己:业务异常从什么时候开始?监控告警最早出现……
-
系统日志哪些字段可识别攻击特征,如何分析?
系统日志识别攻击特征,核心就盯住时间戳、源IP/端口、目标IP/端口、用户标识、请求方法与URL、状态码、User-Agent、事件ID/进程ID这八类字段,组合起来看行为轨迹,比单看一条日志有效得多,先看这几个字段,攻击特征往往藏不住日志字段很多,但真正能帮我们快速识别攻击特征的,始终是下面几类,它们像安全摄……
-
被攻击后怎样通过进程状态排查是否被入侵,服务器被入侵怎么查?
被攻击后排查进程状态是确认入侵痕迹最直接的切入点,因为任何攻击行为最终都要通过进程在系统上留下执行痕迹,而排查的关键是先找进程的“异常变更”,再顺着进程回溯攻击路径,服务器被入侵怎么排查进程痕迹当你怀疑服务器被入侵时,别急着把进程一个个看过去,先从进程的视角想清楚你面对的是什么,从进程状态里找出“不该存在的东西……
-
流量突增是业务高峰还是攻击,如何判断网站被DDOS攻击
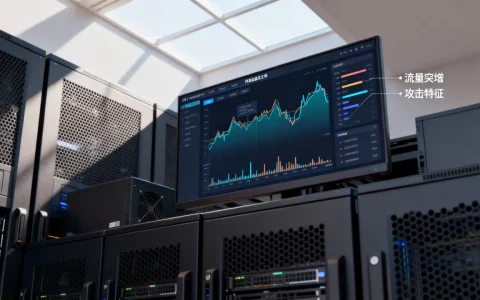
流量突增时,先别急着调机器,用“先看后判再处置”的流程,5分钟内就能初步确认它是业务高峰还是恶意攻击,核心差异在于流量画像是否偏离历史基线——业务高峰有迹可循,恶意攻击往往不合常理,流量突增常见原因有哪些,先分清三种情况服务器流量突然飙升,背后原因基本逃不出三类:真业务、假热闹、半真半假,真业务高峰:大促、活动……
-
排查攻击源时误读正常爬虫流量怎么办,误读原因有哪些?
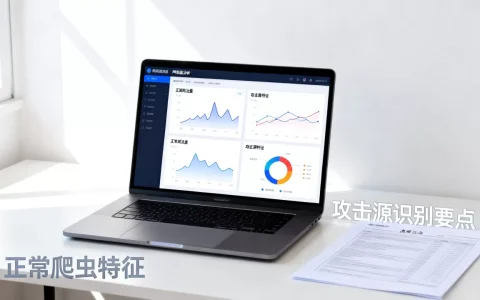
排查攻击源时误读正常爬虫流量,先别继续封IP,正确动作是停手、反查、比对行为:把百度蜘蛛IP和UA校验清楚,把返回404和突发抓取跟真实漏洞扫描分开,然后放行正常爬虫、对陌生IP限速,多数误报可以当天恢复抓取,先分清:正常爬虫和恶意扫描的区别到底在哪安全告警不会告诉你“这是百度蜘蛛在正常抓取”,它只会显示某个I……
-
怎么确认高防清洗是否生效,有哪些判断指标
高防清洗是否生效,核心看三个指标:攻击流量是否被牵引到清洗节点、业务访问是否保持稳定、源站入流量是否显著下降, 如果清洗节点在攻击期间把大部分异常流量拦在源站外面,同时正常用户还能正常访问,那清洗就是合格的,下面把判断方法、测试命令、常见误判拆开讲清楚,高防清洗是否生效怎么看?流量图里藏着答案高防清洗的本质是把……
-
接入防护后怎样确认攻击流量已被成功清洗,有什么有效方法?
接入防护后,确认攻击流量已被成功清洗的关键不是等攻击停止,而是盯住三个核心信号:入向流量是否回落到业务正常水位、回源请求里是否还夹带攻击特征、真实用户能否正常打开页面,先看流量清洗的“水位线”有没有降下来很多运维接到攻击告警,第一反应是登录高防控制台看“清洗中”状态,但“清洗中”只代表防护节点在干活,不代表已经……