AI展现优化
-
清洗是否生效从哪些数据变化能看出,怎么判断清洗效果好不好?
判断清洗是否生效,最直接的方法就是对比清洗前后关键运行数据的变化:压差下降、流量回升、温差恢复、产水电导率下降,并且这些变化能稳定保持,基本就能确认清洗起了作用,设备运行参数就像体检报告,清洗有没有效果,不用拆开看,数据会先告诉你答案,下面把判断逻辑拆成几个模块,照着对比清洗前后的记录,就能避开很多误判,清洗生……
-
回源请求量变化能验证清洗效果吗,清洗效果怎么判断?
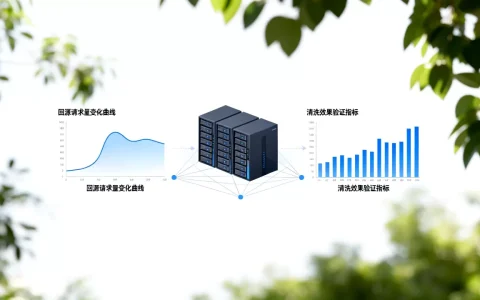
回源请求量在清洗开启后如果从攻击峰值明显回落并贴近正常业务基线,同时源站负载同步下降,基本可以确认清洗起了作用,反之,回源量依旧高企或剧烈波动,说明清洗规则可能存在漏过或阈值设置不当,回源请求量为什么能当“照妖镜”回源请求量指的是经过高防节点、CDN或清洗设备过滤之后,实际转发到源站服务器的请求数量,它像源站门……
-
清洗前后流量曲线对比能说明防护是否工作吗,流量清洗真的有效吗
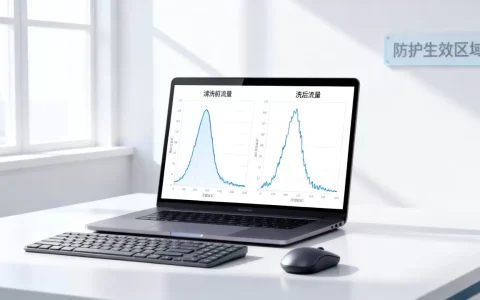
清洗前后流量曲线对比能直接反映过滤元件的堵塞程度和拦截效率,是判断防护是否在工作的有效手段,但不能只凭流量一项下结论,流量曲线为什么像过滤元件的“脉搏图”家用净水器、前置过滤器、空气净化器滤网,它们工作时都在干同一件事:让流体通过自己,把杂质挡住,流体通过时会产生阻力,杂质越多,阻力越大,流量越小,这个变化过程……
-
怎样用抓包确认恶意流量已清洗拦截?,验证方法是什么
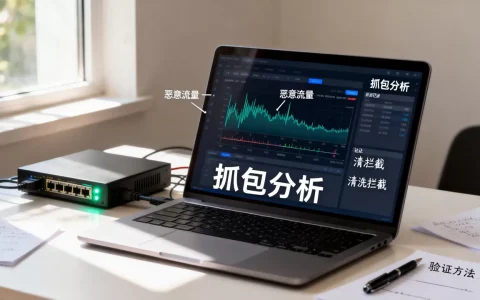
抓包确认恶意流量已被清洗拦截,核心方法是对比清洗前后的流量指纹:攻击源IP消失、TCP握手序列恢复、带宽回落到基线值,三项同时满足才算真正的拦截干净,抓包怎么看流量是否被清洗——先定位你的抓包点很多人刚接入高防IP就急着抓包,结果看到满屏攻击报文,当场以为清洗没生效,其实问题多半出在抓包位置上,清洗节点前后,流……
-
防护生效的标志是攻击包被丢弃还是被转发,如何验证?
防护生效的标志是攻击包被丢弃(或返回拦截响应),而不是被转发到源站,只要攻击流量还在往你的服务器上送,哪怕页面显示正常,防护也等于没生效,这个结论适用于WAF、CDN、云防火墙等绝大多数场景,防护生效的标志:攻击包被丢弃还是转发,核心看源站流量判断防护是否真正在干活,不能光看控制台里拦截了多少条日志,最硬核的标……
-
防护开启后延迟变化能判断清洗生效吗,清洗效果如何验证?
防护开启后,延迟从原本稳定值小幅抬升且波动收窄、无丢包,基本可判断清洗已接管流量;若延迟忽高忽低或伴随丢包,则清洗可能未完全生效或策略需要调整,防护开启后延迟变化能说明清洗生效吗延迟变化是判断清洗是否生效最直观的信号,但不是唯一信号,清洗生效的完整链路其实不复杂:正常访问时,数据包从你的电脑直接到源站,开启防护……
-
怎么确认攻击流量绕过清洗直击源站,服务器被攻击怎么排查?
判断攻击流量有没有绕过清洗直接打到源站,最直接的办法是看源站入口是否收到高防回源IP之外的特征请求;一条tcpdump命令抓包,再对一下回源IP白名单,就能当场出结果,很多站长的困惑在于:高防IP配了,网站却还是经常打不开,业内普遍的做法是先怀疑源站真实性被暴露,再怀疑清洗规则没生效,但大部分情况下,流量确实穿……
-
高防误杀访问失败如何申请加白名单,高防IP误封怎么快速解封?
高防误杀导致访问失败时,最快的恢复方式是先确认拦截来源,再通过高防控制台的“白名单”功能将回源IP或业务URL加入信任列表,若控制台无权限,则提交工单附上拦截日志申请加白,规则下发后访问即可恢复,误杀不等于封禁,主动申请加白是每个高防用户的正当权益,也是运维和站长必须掌握的保命技能,高防误杀为啥偏偏盯上你的正常……
-
正常用户被误拦后如何快速识别处理误杀,误拦截怎么解除
当发现账号、网站或软件被平台误判拦截时,最直接的解决路径是:先通过错误代码或拦截页面确认拦截类型,再按“自查-申诉-备份”三步走,通常能在24小时内解除限制,误杀不是你一个人的困境,无论是个人电脑上的杀毒软件,还是企业网站的云防火墙,识别误杀的关键在于分清“规则误判”和“特征误判”,然后对症下药,先别慌,三分钟……
-
如何查看清洗报表确认当次攻击已被处置,攻击清洗记录在哪查
当次攻击是否已被处置,核心看三点:清洗报表中攻击事件状态是否已置为“清洗完成”、攻击流量是否已回落到正常基线、报表时间线是否与防护策略调整或回源记录闭合,这三条同时满足,才能确认攻击处置闭环,下面按操作路径拆解,清洗报表怎么看:先确认三个核心状态打开高防IP或云WAF控制台的防护报表模块,定位到目标实例,时间范……