AI展现优化
-
业务接入高防前要准备哪些技术呢,有哪些坑?
业务接入高防前,最核心的技术准备是梳理清楚源站真实IP、回源方式和业务端口,并提前准备好HTTPS证书与防护策略,否则接入过程极易出现回源失败或业务中断,很多团队以为买了高防IP,把域名解析切过去就完事了,高防接入是一个涉及网络架构调整、证书配置、安全策略联调的系统工程,准备不充分就匆匆上线,轻则网站打不开,重……
-
切换高防时怎样避免源站真实地址暴露,源站地址被泄露怎么办
切换到高防IP时,如何避免源站真实地址被暴露?核心答案:切换高防IP时保护源站真实地址的关键,在于切换前必须完成IP隐藏策略、网络层过滤规则和链路灾备方案的落地,而不是切换后再补救, 这就像搬家前先封好所有带有旧地址的信件,而不是等小偷跟到新家才想起装防盗门,业内专家通常建议按“切换前预清理、切换中严守、切换后……
-
接入防护第一步到底要改哪些解析与回源配置,怎么设置?
接入防护的第一步,不是急着配置防护策略,而是先改DNS解析指向防护节点,并把回源地址精确设置到源站IP,让流量先完整地走一遍防护链路,很多站长的习惯是开通防护后,先在控制台里把WAF规则、CC防护、黑白名单全部配一遍,最后才去动解析,这个顺序容易埋下隐患:防护节点没有真实流量经过,策略调得再细也验证不了效果,甚……
-
高防切换期间如何保证业务不中断,有哪些应急预案?
把切换动作拆成“预热、牵引、验证、回退”四步,利用DNS的TTL自然过期替代强制切断,配合连接保持与灰度放量,让源站切换在用户无感知的状态下完成,高防切换是每个业务运维迟早要面对的事,但很多人把“切换”理解成“拨开关”,结果一到高防切换就出现访问中断,用户反馈群直接炸锅,其实出现中断的原因非常集中:DNS缓存还……
-
接入前为什么要隐藏源站地址?改解析记录要注意什么?
网站接入CDN或更换服务器时,必须先把源站IP地址隐藏好,再修改解析记录, 这个顺序一旦颠倒,DNS缓存生效前的那段时间,攻击者能轻松拿到你的真实服务器地址,后续防护措施全部白费,为什么说隐藏源站地址和改解析记录有严格先后顺序改解析这件事,不是你在域名后台点一下“确定”就立刻全局生效的,DNS系统里有TTL(生……
-
切高防服务器后回源路径变了怎么办,需要注意什么?
从普通服务器切到高防,回源路径不会自动适配——源站防火墙还按旧IP放行时,高防转发回来的正常请求会被当成陌生流量拦下,业务照样中断,很多人以为切高防只是改一下域名解析,把A记录换成高防IP,剩下的交给服务商,实际情况是,源站看到的来访地址会从用户真实IP变成高防节点的回源IP段,这个变化不处理,DDoS攻击被高……
-
切换完成后怎样验证所有流量都走了高防,有哪些高防验证方法
切换高防后,验证流量是否全部走高防必须同时看域名解析、路由路径、源站访问日志和压力清洗四层结果,任何一层出现源站IP或直连痕迹,都说明切换未完全生效,很多人以为后台点了切换、解析显示高防IP就够了,实际业务被打穿后才后悔,下面按验证优先级拆开讲,切换高防后怎么看域名解析是否生效解析是第一道检查,也是最容易误判的……
-
接入高防后原防火墙策略怎么调?,高防和防火墙冲突吗?
接入高防后,防火墙策略最核心的调整只有一句话:把“信任所有公网访问”改成“只信任高防回源节点”,围绕这个变化,放行回源IP段、收敛源站端口、重写限速阈值、迁移地域封禁、同步健康检查放行,五件事必须重新过一遍,高防IP接入后防火墙怎么设置?先弄清回源流量长什么样接入高防之前,用户流量从公网直接打到源站,防火墙看到……
-
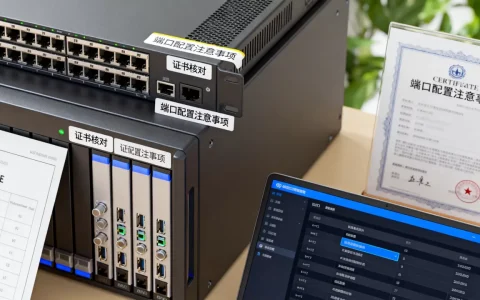
切换高防后证书与端口配置要重新核对吗,有哪些注意事项?
切换高防后证书与端口配置必须重新核对,因为高防节点的转发逻辑会改变证书匹配规则和端口放行链路,跳过核对大概率导致HTTPS握手失败或业务端口不通,高防IP切换后SSL证书要重新部署吗?先把转发模式搞清楚很多运维同行在切换高防IP之后,习惯只改DNS解析,觉得源站没动,证书和端口就不用管,这个想法很危险,高防IP……
-
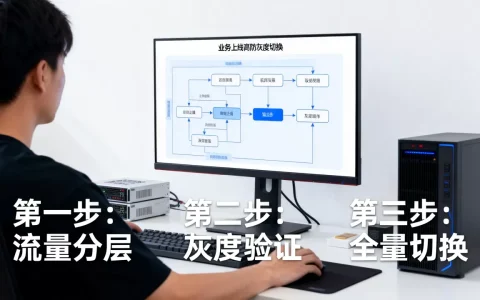
业务上线高防如何灰度切换降风险?具体步骤是什么
先切小流量、做双向监控、预设回滚阈值,不要把全量业务一次性导入高防IP, 灰度不是可选步骤,而是避免业务中断和安全防护失效的必要流程,下面按实际操作顺序拆解每个环节,先做流量画像:业务上高防怎么灰度切换的起点很多团队急着上高防,直接改DNS解析或者配置转发,结果一上去就把正常业务打挂了,真正稳妥的做法是先摸清现……