云计算
-
证书托管到负载均衡后还要管后端吗,后端服务器怎么配置?
证书托管到负载均衡后,后端是否还需要继续管理证书,取决于回源方式:走HTTP回源可以放手不管,走HTTPS回源则必须把后端证书纳入日常运维清单,证书托管到负载均衡后还要管后端吗?先回答一个分层标准这个问题在云架构中很有代表性,把证书上传到负载均衡,比如阿里云SLB、腾讯云CLB或AWS ELB,意味着TLS握手……
-
网站接入WAF后流量转发路径会变吗,有哪些影响?
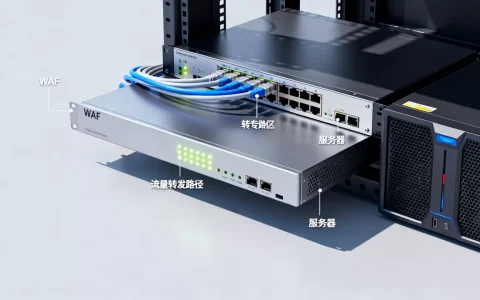
网站接入WAF之后,用户请求不再直达源站服务器,而是先经过WAF节点完成过滤和清洗,再将合法流量转发回源,整个过程多了一道代理中转,原先的直连链路被彻底改变,接入WAF前,流量是怎么走的不接WAF的正常访问路径很好理解,用户在浏览器输入域名后,DNS解析直接返回源站IP,请求打到服务器的80或443端口,服务器……
-
WAF如何识别并拦截SQL注入请求?,SQL注入怎么防御?
WAF的规则引擎识别SQL注入,核心就是“先拆解请求、再匹配特征、最后按策略处置”这三板斧,它先把每个HTTP请求的URL、参数、Cookie、请求体拆开,还原成标准格式,然后用正则规则、语义分析、行为基线逐层筛查,命中攻击特征就立刻阻断,跟保安查证件一个道理,规则引擎识别SQL注入的全过程第一步:把请求“翻译……
-
云原生WAF和传统硬件防火墙部署形态有什么区别?,怎么选?
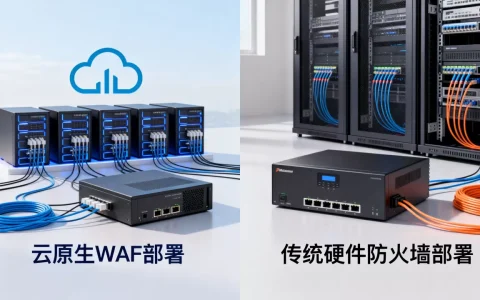
云原生WAF与传统硬件防火墙的核心区别在于:一个穿隐身衣住在云里,一个扛着设备箱蹲在机房,更直白地说,硬件防火墙是物理接入的”拦截关卡”,云原生WAF是云上托管的”虚拟哨兵”——两者的部署形态决定了它们在弹性、成本、运维方式上的根本差异,云原生WAF和传统防火墙有什么区别?部署形态说了算从名字就能看出端倪,传统……
-
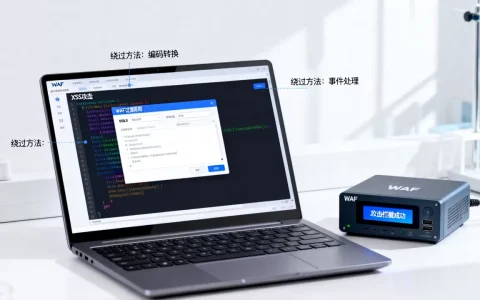
WAF如何过滤XSS攻击,有哪些绕过方法?
WAF对跨站脚本攻击的过滤原理并不神秘,本质上就是“检查-匹配-处置”三步走,但它拦不住所有XSS,绕过风险主要出在解析差异和规则缺陷上,WAF对XSS攻击的过滤原理WAF(Web应用防火墙)拦截XSS攻击,靠的是在HTTP请求到达服务器之前,先对数据做一道安检,这道安检分两条技术路线:基于规则的正则匹配和基于……
-
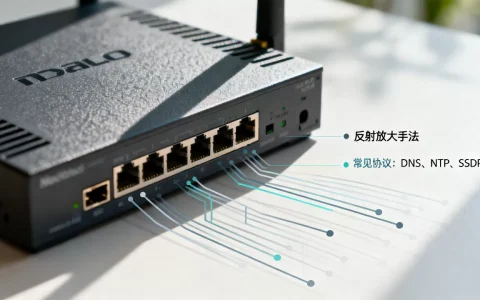
DDoS攻击中的反射放大手法是什么?,常见协议有哪些?
DDoS攻击中的反射放大手法,本质是攻击者借助伪造源IP的小流量请求,诱骗网络中的第三方服务器将大体积响应数据回传至受害者,实现流量倍增,该手法因成本低、隐蔽性强且难以溯源,已成为当前DDoS攻击的主要形式,其核心在于利用UDP协议无连接、不验证源地址的特性,反射放大攻击的基本原理要理解反射放大,需要先将两个概……
-
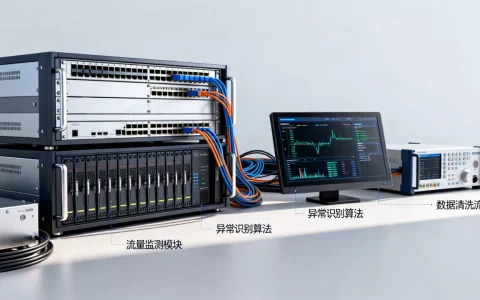
流量清洗中心如何识别异常流量?,原理是什么?
流量清洗中心识别异常流量的核心逻辑,是通过持续监控、特征比对和基线建模,从海量网络数据中快速“揪出”那些不怀好意的访问,再将其引入清洗设备进行过滤,整个过程就像给网络做“CT扫描”,不需要停机,也不用你手动干预,下面我们从技术实现的角度拆解这套机制,流量清洗中的异常识别流程与特征分析一套完整的流量清洗系统,通常……
-
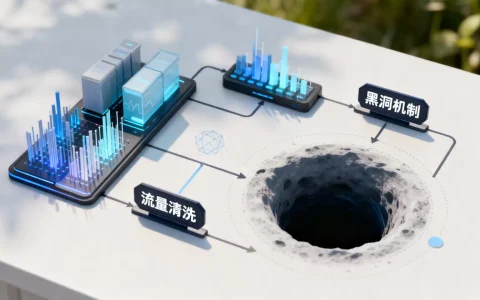
流量清洗与黑洞机制如何分工配合,各自作用是什么?
流量清洗和黑洞不是替代关系流量清洗和黑洞机制是DDoS防护体系中的两级响应,清洗负责“治”,黑洞负责“保”,两者按攻击强度阶梯式配合,才能用最低成本保住业务连续性,很多企业把这两个概念混为一谈,以为买了高防IP就自动“永不黑洞”,结果真被打时一脸懵,它们的工作逻辑完全不同,理解这一点,比单纯堆防御资源更重要,流……
-
入侵检测系统如何揪出被控主机?,异常行为分析有哪些方法。
入侵检测系统(IDS)通过对主机行为建立动态基线,将任何偏离预期的动作实时标记为可疑,能够在攻击者完成提权或持久化之前暴露被控风险,入侵检测系统如何通过异常行为发现主机被控风险主机被控不是瞬间完成的,攻击者拿到权限后,总要执行命令、建立连接、写入文件、调整配置,这一系列动作都会在主机上留下痕迹,入侵检测系统做得……
-
定期漏洞扫描能赶在黑客前修补弱点吗,运维该怎么做?
定期漏洞扫描是运维在黑客利用漏洞之前完成修补的最后一道可控防线,其核心价值在于用自动化手段持续暴露攻击面,为修复争取时间差,漏洞扫描这件事,听起来像是一个“例行公事”,但在真实的攻防对抗中,它扮演的角色远比“检查”重要,黑客在发起攻击前,通常会花大量时间进行信息收集和漏洞探测,这个过程叫“踩点”,如果运维能在这……