云计算
-
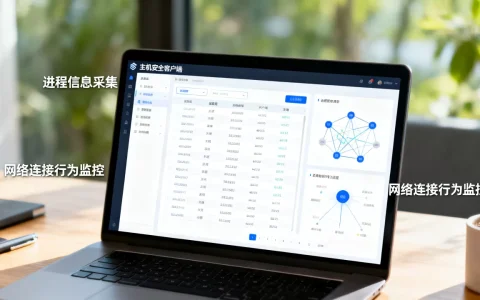
主机安全客户端如何采集进程与网络连接行为信息?,有哪些方法?
主机安全客户端采集进程与网络连接行为信息,核心是依靠内置的安全Agent在操作系统内核注册钩子或利用eBPF、Netlink等机制,对进程创建、终结、网络socket动作做实时拦截与记录,最终将结构化数据回传云端控制台,拆开来看,这套体系包含三个动作:采集、关联、上报,下文逐一说明其中原理、选型思路与落地场景……
-
基线检查与漏洞扫描有何不同,主机防护哪个更重要?
基线检查与漏洞扫描在主机防护中的不同作用基线检查和漏洞扫描的定位完全不同:基线检查解决“服务器配置得对不对”的问题,漏洞扫描解决“系统里有没有能被利用的洞”的问题,主机防护要做到完整闭环,两者必须同时纳入日常安全运维流程,基线检查和漏洞扫描的区别是什么两者看起来都是“给服务器做体检”,但体检科目完全不同,基线检……
-
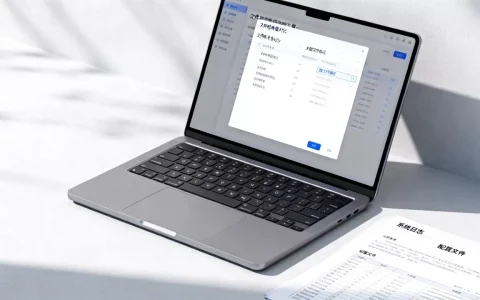
如何利用文件完整性监控发现主机上被篡改的关键文件?,怎么做?
文件完整性监控的核心逻辑是提前给关键文件生成唯一“指纹”,一旦被篡改,通过比对指纹就能立刻锁定异常并告警,这个机制不依赖攻击特征,无论病毒、勒索软件还是内部人员改动,只要文件内容发生变化,就逃不过它的眼睛,文件完整性监控怎么做:三个环节拆解篡改发现全过程文件完整性监控的完整流程不是单一工具能搞定的,它由基线建立……
-
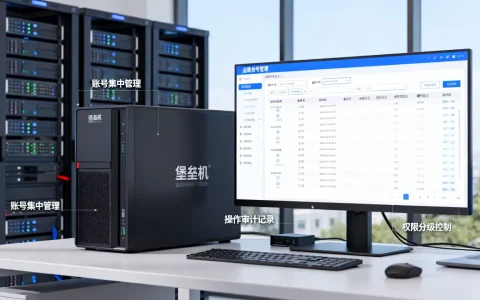
如何通过堡垒机集中管理运维账号并实现全程审计?,有哪些功能?
堡垒机就是把所有运维账号收进一个统一入口,登录、操作、审计全部留痕,谁在什么时候干了什么,一查便知,很多企业过去管服务器是靠运维人员各自保管密码,权限边界模糊,出了问题找不到责任人,现在稍微规范的团队,都会在服务器前面架一台堡垒机作为唯一登录入口,今天我们就从真实使用场景出发,拆解堡垒机集中管账号、全程做审计的……
-
堡垒机会话录制功能真能用于事后追责吗,怎么用?
堡垒机的会话录制功能,是事后追责中最直接、最扎实的一手证据来源,它让每一次操作都有据可查、有痕可循,没有录像的堡垒机,就像没有摄像头的银行金库,权限审计报告能告诉你“谁在什么时间做了什么”,但只有会话录像能告诉你“他当时为什么这么做、到底做到了哪一步”,追责不只是找一个人出来背锅,更要把操作过程、影响范围、主观……
-
权限最小化原则为什么能降低内部误操作风险,是什么原因?
把每个身份的操作权限压缩到刚好够用的程度,让任何误操作和恶意操作的破坏半径被限制在一个极小的边界内,这一机制从源头上压缩了内部误操作可波及的范围,因此能切实降低风险,权限最小化不是一句空话,它落实到系统里的效果很直白:该能改的东西你改得动,不该碰的东西你根本碰不到,很多时候内部事故不是人不够小心,而是权限给得太……
-
云端密钥管理该选对称加密还是非对称加密?,哪种更安全?
对称加密交付性能,非对称加密承载信任,成熟方案往往用混合加密让两者各司其职,这个结论看似中庸,却是在成本、安全与运维体验三者间反复拉扯后的行业共识,单独押注任何一方,都会在特定场景下付出高昂代价,对称加密与非对称加密到底在解决什么问题要理解云端密钥管理的取舍,先得弄清两种加密算法的天然差异,对称加密的特点是:加……
-
TLS协议如何保障客户端数据私密?,什么是TLS握手协议?
TLS协议凭借数字证书身份验证、会话密钥协商与加密套件动态锁定三重机制,确保数据在传输全程即使被截获也无法被还原,TLS加密的核心:从握手开始的身份与密钥双保险第一次见面先验明正身:数字证书的角色客户端与服务器的首次连接,有点像两个陌生人交换绝密文件,TLS协议做的第一件事,不是直接谈数据,而是让服务器出示一本……
-
业务代码如何避免持有KMS主密钥,KMS密钥管理最佳实践
密钥管理系统KMS的核心价值在于:业务代码永远拿不到主密钥本身,只能通过API调用来完成加解密,密钥的生成、存储、轮换全部托管给专用硬件和权限体系,很多团队把密钥管理当成“存密码”的活,写个配置文件、塞进环境变量就算完事,但主密钥一旦出现在代码仓库里,就等于把保险柜钥匙贴在公司门口,真正合理的KMS架构,解决的……
-
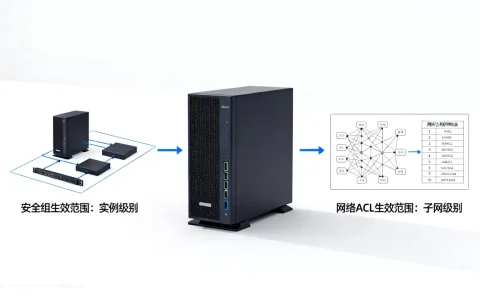
安全组和网络访问控制列表的生效范围区别是什么,有哪些方面?
安全组负责实例级别的第一道防护,而网络ACL则把控整个子网的边界,两者在生效范围上存在本质差异,很多运维朋友在配置云上防火墙时,经常在安全组和网络访问控制列表(Network ACL)之间犯迷糊,虽然它们都做流量过滤,但一个管的是“屋里的门”,一个管的是“小区的大门”,搞清楚安全组与网络访问控制列表在生效范围上……