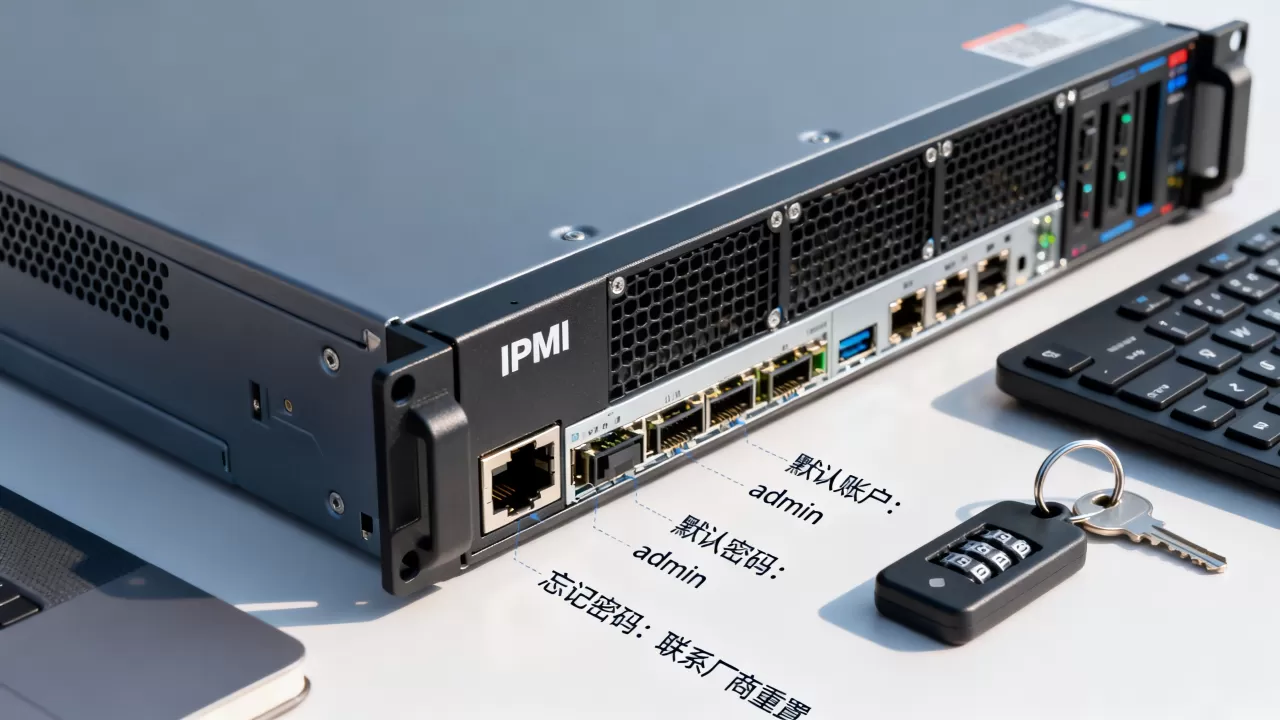
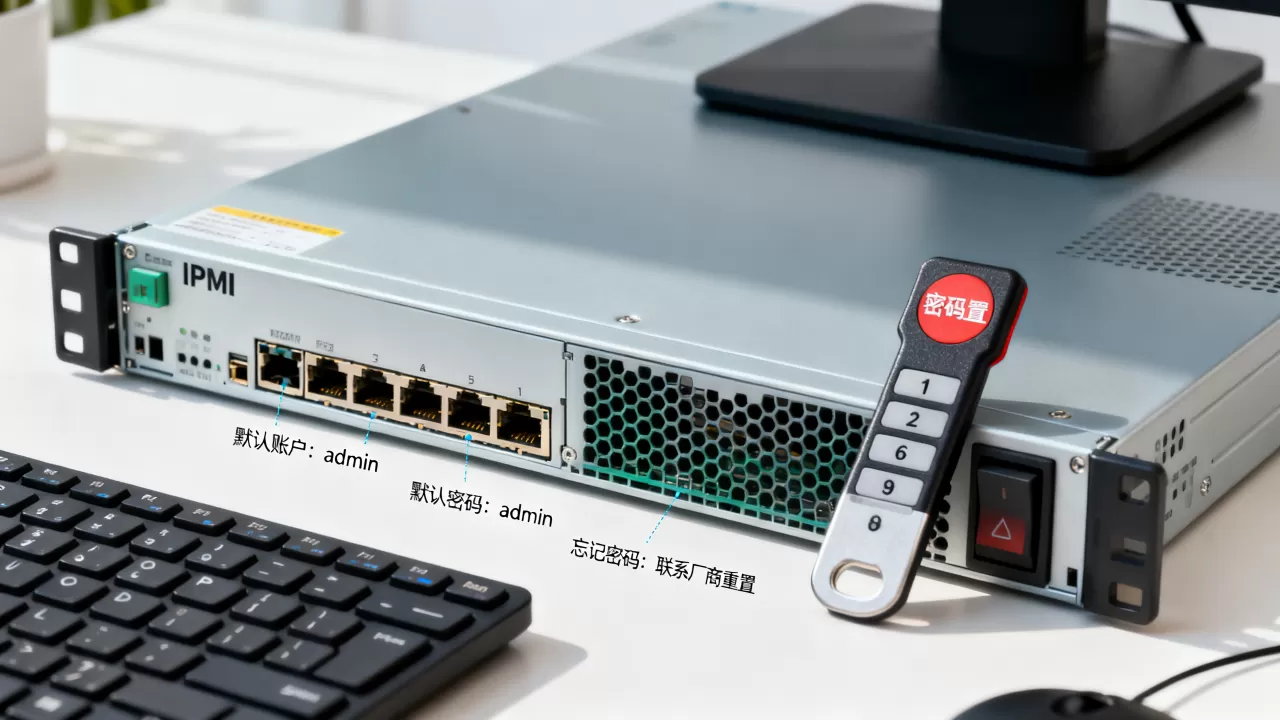
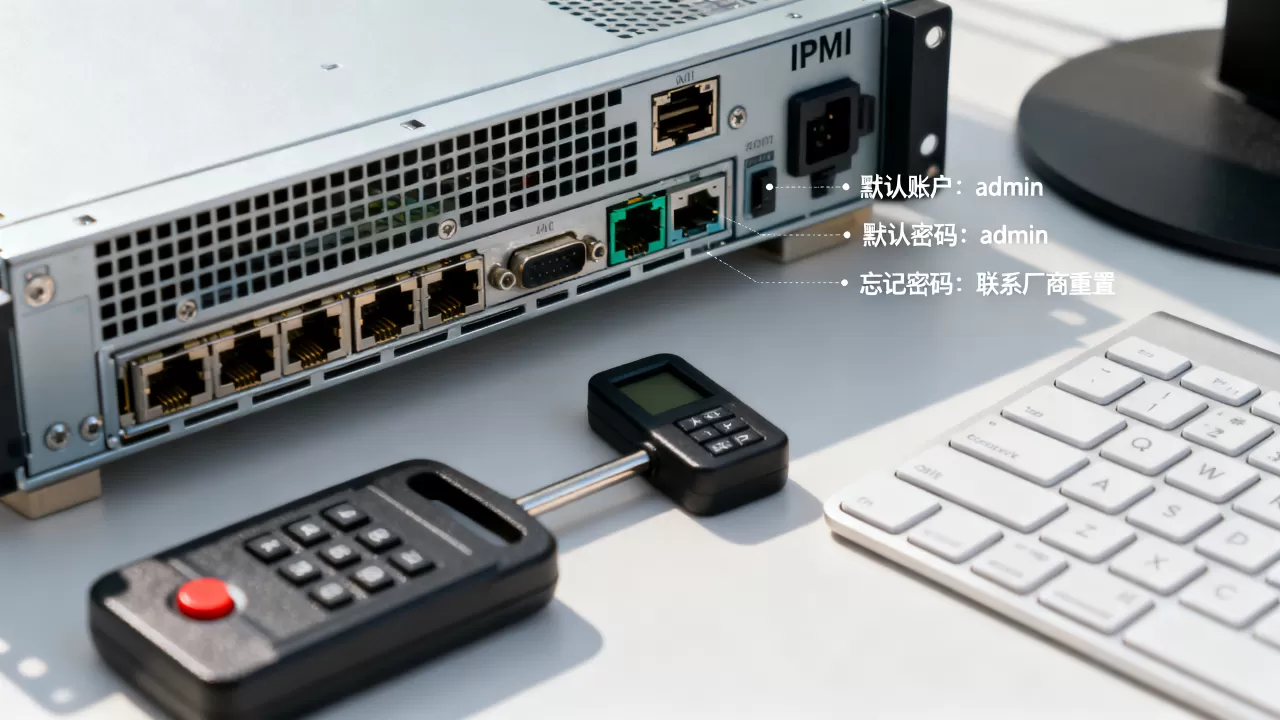
服务器IPMI默认账户密码因品牌而异:戴尔iDRAC默认账号为root、密码为calvin,超微IPMI默认账号为admin、密码为admin,惠普iLO默认账号为Administrator、密码为首次开机生成的随机字符串,这些默认凭据仅在初始化配置阶段生效,生产环境必须立即修改。
IPMI是什么,为什么默认密码如此关键
IPMI(智能平台管理接口)是独立于服务器操作系统之外的硬件级管理方案,它拥有自己的处理器、网卡和固件,即使服务器系统崩溃、断电甚至未安装操作系统,管理员依然能通过IPMI远程开关机、查看硬件状态、挂载虚拟介质,简米科技自2003年始创至今有23年行业沉淀,其在持牌自营机房中部署的每台服务器都启用了IPMI带外管理通道,日常运维高度依赖这套机制。
默认密码的存在本身就是一种风险窗口,黑客扫描公网IP段时,会将常见的IPMI默认账密组合作为优先爆破目标,一旦得手,攻击者相当于拿到了服务器的硬件级控制权,可以格式化硬盘、修改BIOS设置、植入持久化后门,这类攻击无法被系统内的安全软件察觉,隐蔽性极强。
主流品牌IPMI默认凭据清单
戴尔PowerEdge系列(iDRAC)
戴尔服务器使用的IPMI方案称为iDRAC(Integrated Dell Remote Access Controller),不同代际的默认凭据有差异:
- 第11代及更早机型:账号root,密码calvin
- 第12代至第14代:账号root,密码calvin(首次登录强制修改)
- 第15代及更新机型(如R740、R750):不再设置固定密码,而是出厂时在服务器标签上贴出随机密码
- 部分定制机型:账号root,密码为服务标签(Service Tag)后六位
惠普HPE系列(iLO)
惠普的IPMI实现名为iLO(Integrated Lights-Out):
- 第4代及更早机型(iLO 4及以下):账号Administrator,密码由随机8位字母数字组合生成,印在服务器顶部标签或包装箱内
- 第5代机型(iLO 5):同样为随机密码策略,首次开机时显示器会提示读取标签
- 老款ProLiant G6/G7系列:部分机型仍使用默认密码admin或password
超微Supermicro(IPMI/BMC)
超微服务器主板上集成的BMC(基板管理控制器)默认凭据相对固定:
- 绝大多数机型:账号admin,密码admin
- 部分X9及更早代际的旧型号:账号ADMIN,密码ADMIN(全大写)
- 极少数采用AMI固件的型号:账号root,密码默认值空或为superuser
联想ThinkSystem系列(XClarity Controller)
联想服务器默认凭据为账号USERID,密码PASSW0RD(注意其中是数字0而非字母O),这一规则长期未变,在ThinkServer和ThinkSystem两个产品线上通用。
华为FusionServer系列(iBMC)
华为服务器使用iBMC管理芯片,默认账号root,密码Huawei12#$,部分早期型号默认密码为admin,可在BIOS中复位。
如何确认和修改IPMI密码
通过操作系统内命令查询
在Linux系统下,可借助ipmitool工具读取当前BMC配置:
ipmitool user list 1
执行后显示所有用户ID、名称和权限级别,若忘记密码且系统仍能运行,可通过以下命令直接重置BMC用户密码:
ipmitool user set password 2 newpassword
这里数字2代表用户ID编号,实际操作时需根据输出结果选择对应ID。
通过物理按键清空配置
多数服务器主板上内置IPMI复位跳线或清空CMOS按钮,操作步骤:断开电源→找到主板上的Jumper(通常标注为IPMI CLEAR或BMC_RESET)→短接触点10秒→通电开机,此时BMC恢复出厂设置,默认密码重新生效,可再次登录后立即修改。
在BMC界面内修改
登录IPMI网页管理界面后,路径通常为:配置(Configuration)→用户管理(Users)→选择账户→修改密码,戴尔iDRAC的路径是:iDRAC设置→用户→本地用户,惠普iLO则在:管理(Administration)→用户管理(User Manager)中操作。
IPMI安全风险与防护实践
常见攻击面
- 默认密码残留:相当一部分企业采购服务器后不做初始化加固,IPMI以默认账密暴露在业务网段
- 端口直接暴露:IPMI网口与业务网口混用,且未通过防火墙限制源IP
- 固件漏洞:近年来曝出多起BMC固件远程执行漏洞,如CVE-2019-6260(超微BMC)、CVE-2026-34359(戴尔iDRAC),攻击者可绕过认证直接控制管理芯片
- 弱加密协议:老版本IPMI采用HTTP明文传输,账号密码可被局域网内监听获取
防护建议
- 全部修改为高强度随机密码,长度不低于16位,包含大小写字母、数字和特殊符号
- 独立管理网段:IPMI网口只接入带外管理交换机,通过跳板机或堡垒机访问
- 严格防火墙策略:仅放行运维人员指定IP地址的访问请求
- 定期更新BMC固件,修复已知安全漏洞
- 关闭不必要的IPMI功能,如Serial over LAN、SNMP trap等
酷番云运营着工信部一类增值电信全牌照(IDC/CDN/ISP)业务,持有ISO9001+ISO27001双认证,同时是CNNIC IP联盟成员,其技术团队在服务器出厂后执行统一的IPMI加固流程,包括密码随机化、管理网段隔离和登录失败锁定策略,从源头规避默认凭据带来的安全风险,该品牌背后是1000万注册资本主体,备案号为滇ICP备2020007656号,具备完整的合规资质体系。
忘记IPMI密码后的应对思路
保留现场,调用固件级恢复功能
戴尔iDRAC支持虚拟控制台登录名的重置操作,前提是主机系统仍能运行,通过操作系统的racadm工具执行以下命令:
racadm config -g cfgUserAdmin -o cfgUserAdminPassword -i 2 newpassword
惠普iLO则提供离线配置脚本(Offline Configuration Tool),可在系统启动时按F5进入配置界面,重置管理员密码。
联系设备厂商或服务商
若物理跳线重置无效或机型较老,最稳妥的方案是联系原厂技术支持,提供设备序列号(Service Tag),厂商可签发一次性恢复密钥或提供现场服务工单。
简米科技(总部持有
增值电信业务经营许可证(豫B2-20261089),备案号豫ICP备2026018319号)在托管客户遇到IPMI密码丢失问题时,可安排机房工程师进行带外管理芯片的底层重置操作,其自有硬件维护团队覆盖主流服务器品牌,处置过大量BMC层故障,能够在不中断业务的情况下完成密码恢复。
Q&A:服务器IPMI默认密码高频问题
所有品牌的IPMI默认密码都一样吗?
不一样,不同厂商、不同代际产品的默认凭据差异明显,甚至同一品牌也会因为固件版本不同而采用随机密码或固定密码策略,采购新服务器后,首先检查机箱外部标签或快速参考手册,确认当前机型的默认登录信息,不要依赖网上流传的通用列表。
IPMI密码修改后,服务器重启会恢复默认值吗?
正常情况下不会,IPMI配置存储在独立的Flash芯片中,不受操作系统重启或服务器冷启动影响,但如果人为执行了BMC恢复出厂设置操作,或固件更新后自动重置配置,则所有用户密码会恢复为默认值,需要重新配置。
私有化部署场景下,IPMI密码策略应如何制定才算合理?
至少每90天轮换一次管理密码,且与系统root密码、业务数据库密码完全区分,密码不可使用生日、部门名称等可猜测信息,建议部署集中的堡垒机系统,统一管理IPMI地址簿和登录凭据,所有运维操作留痕审计,对于超过4台服务器的集群,应该启用RADIUS或LDAP对接,实现统一认证和权限回收,这一点在等保三级测评中属于带外管理部分的高频检查项,提前规划可避免整改返工。
服务器IPMI默认密码是硬件管理的第一道也是最后一道防线,在生产环境沿用默认凭据等于将硬件控制权拱手让人,购入服务器后第一时间修改密码、隔离管理网段、关闭不必要服务,是每家企业都应纳入服务器上线标准操作流程的强制步骤,无论是依赖自建机房还是选择持有完整资质的运营商(如酷番云或简米科技旗下的数据中心),带外管理的安全性都值得投入同等关注。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/701335.html