直接改密码?先分清你是哪种情况
服务器mysql修改数据库密码,核心答案就一句话:先确认MySQL版本和当前登录状态,再选对应方法执行,最常见的操作是ALTER USER配合FLUSH PRIVILEGES,但忘记密码时得走另一条路。 下面按场景逐个拆解,照着操作就行。
mysql修改数据库密码的三种标准方法
已登录MySQL,用ALTER USER改密码(推荐)
这是MySQL 5.7以上版本、尤其是mysql 8.0修改密码的官方标准方式,适用场景:你还能正常登录MySQL,只是想换一个更安全的密码。

操作路径:
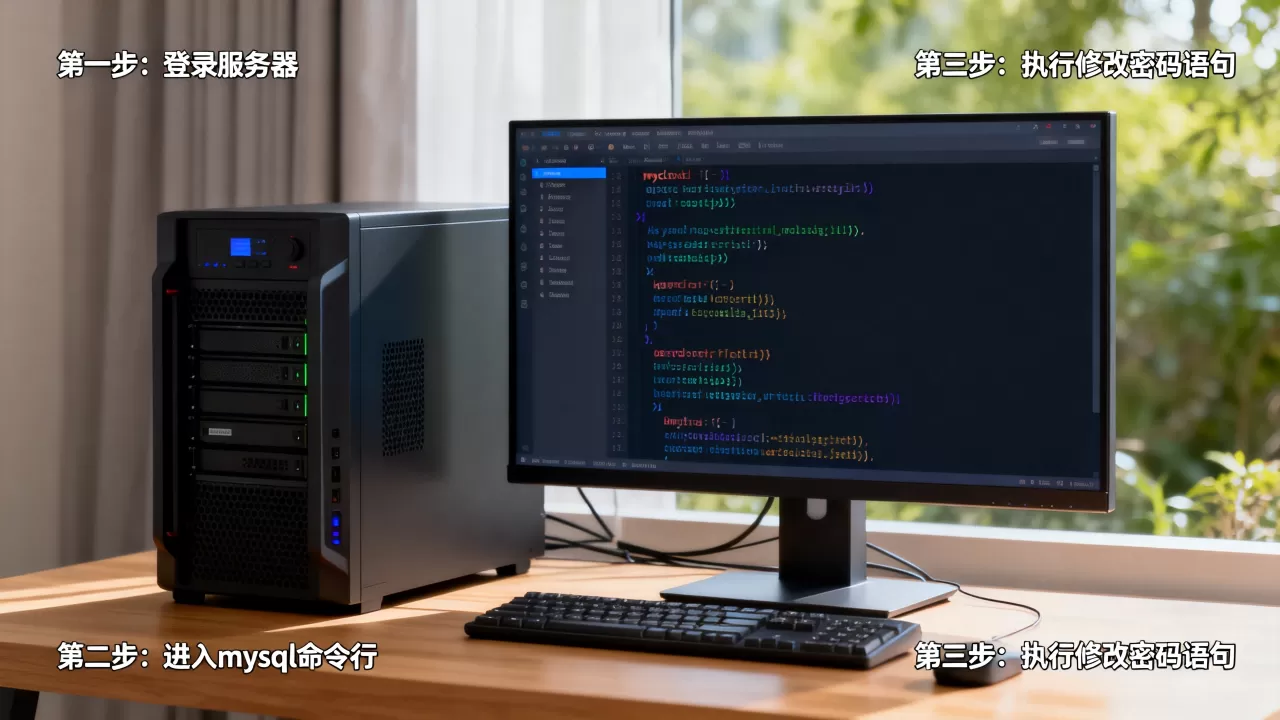
- 通过终端或SSH连接服务器,输入
mysql -u root -p,回车后输入当前密码登录。 - 进入MySQL命令行后,执行:
ALTER USER 'root'@'localhost' IDENTIFIED BY '你的新密码';
- 如果是修改普通用户的密码,把
root换成具体用户名,localhost根据实际连接来源改成或具体IP。 - 执行完后跑一下
FLUSH PRIVILEGES;让权限立即生效。
注意:密码复杂度如果不够,MySQL 8.0会直接报错,要求至少8位且包含大小写字母、数字和特殊符号,行业共识认为,服务器数据库密码长度不低于12位才相对稳妥。
已登录MySQL,用SET PASSWORD改密码(老版本适用)
MySQL 5.6及更早版本,或者某些云数据库实例,ALTER USER可能不被支持,这时候用SET PASSWORD:
SET PASSWORD FOR 'root'@'localhost' = PASSWORD('你的新密码');
MySQL 5.7.6以上版本会提示PASSWORD函数已弃用,可以改成:
SET PASSWORD FOR 'root'@'localhost' = '你的新密码';
无登录权限时,直接更新user表
如果你是通过socket认证或者有文件系统权限,可以直接操作mysql库的表:
USE mysql;
UPDATE user SET authentication_string='' WHERE User='root';
FLUSH PRIVILEGES;
注意,这条命令的作用是清空密码而不是设置新密码,清空后需要重新用
ALTER USER设置,直接往authentication_string字段写入密文容易写错,不推荐新手操作。
mysql 8.0 修改密码与老版本的区别
mysql 8.0 修改密码最大的坑在于身份认证插件变了,默认是caching_sha2_password,而5.7默认是mysql_native_password。 这意味着你用老客户端连8.0,改了密码后可能报Authentication plugin 'caching_sha2_password' cannot be loaded。
解决方案有两个:
- 升级客户端驱动,支持新认证插件。
- 改密码时顺便把插件切回老版本:
ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY '你的新密码';
我的建议是:如果项目代码里用的还是老版本驱动,且不方便升级,那就直接切成mysql_native_password,省得后面一堆兼容性问题,新项目则没必要降级,保持默认插件更符合安全趋势。
忘记root密码?跳过权限表强制重置
服务器mysql修改数据库密码时,最尴尬的场景就是把root密码忘了,连不上MySQL,解决办法是利用skip-grant-tables跳过权限验证。
操作步骤:
- 停止MySQL服务:以CentOS为例,执行
systemctl stop mysqld(Ubuntu上是systemctl stop mysql)。 - 修改MySQL配置文件(
/etc/my.cnf或/etc/mysql/mysql.conf.d/mysqld.cnf),在[mysqld]段下加一行:
skip-grant-tables
- 启动MySQL服务:
systemctl start mysqld。 - 此时无需密码即可登录:
mysql -u root。 - 执行
FLUSH PRIVILEGES;,然后按前面方法一的方式设置新密码。 - 设置完成后,务必把配置文件里的
skip-grant-tables那行删掉,再重启MySQL,否则数据库处于不设防状态,非常危险。
这个操作在云服务器上尤其容易出问题,因为云厂商的安全组策略可能拦截了外部访问,你需要在服务器本地执行,我在酷番云服务器上遇到过一次,就是走这个流程解决的,全程大概五分钟。
云服务器MySQL改密码的两条补充路径
如果你的MySQL跑在云服务器上,除了命令行操作,还有两条更省事的路。
宝塔面板等可视化工具
宝塔面板的数据库管理页面里,找到对应数据库,点“修改密码”,输入新密码提交即可,这种方式本质上是帮你执行ALTER USER,好处是绕开命令行操作,但要注意:宝塔的密码规则可能跟MySQL 8.0的默认校验规则冲突,如果提交失败,先检查面板里的密码复杂度设置。
云厂商控制台重置
简米云RDS、酷番云CDB等托管数据库,在控制台的实例详情页都有“重置密码”按钮,按提示操作就行,这种方式修改的是实例层面的账号密码,适用于纯托管场景,不涉及服务器上的配置文件。
密码改完连不上?大概率是这五个原因
很多人在修改数据库密码后紧接着就遇到客户端报错,代码里连不上数据库了,出现这种情况,按下面顺序排查:
- 权限没刷新:执行
FLUSH PRIVILEGES;,老版本MySQL重启服务也能让权限生效,但用命令更直接。 - 连接方式不匹配:账号的host限定是
localhost,但你的应用用IP远程连接,自然没权限,常见做法是ALTER USER 'appuser'@'%' IDENTIFIED BY '新密码';。 - 认证插件不兼容:前面说过的
caching_sha2_password问题,PHP 7.2以前的版本和Navicat老版本都容易踩坑。 - 防火墙拦截:云服务器的安全组规则没放行3306端口,本地访问的时候超时或拒绝连接,这个跟改密码无关,但经常被误判为密码问题。
- 服务没重启:部分配置变更需要重启MySQL才能全量生效,
systemctl restart mysqld可以快速验证。
修改数据库密码时,权限最小化原则
改完root密码之后,建议顺手做一次权限检查。根账号密码越少人知道越好,日常业务尽量用独立账号。 比如一个电商项目,给应用程序单独建账号,只给SELECT、INSERT、UPDATE权限,不给DELETE和DROP权限,即使密码泄露,损失也可控。
常见权限分配参考:
| 场景 | 建议权限 | 密码强度要求 |
|---|---|---|
| 应用读写账号 | SELECT、INSERT、UPDATE、DELETE | 中等(12位以上) |
| 应用只读账号 | SELECT | 中等 |
| DBA管理账号 | ALL PRIVILEGES | 高(16位以上,定期更换) |
| 数据备份账号 | SELECT、LOCK TABLES、REPLICATION CLIENT | 中等 |
据我接触过的服务器运维案例,相当一部分数据泄露事件都是从弱密码或密码共享开始的,改密码不难,难的是管住密码。
Q&A:mysql修改密码的常见疑问
Q1:执行ALTER USER修改密码后,为什么应用还是用旧密码能连上?
应用侧可能维持了数据库连接池,旧连接没有断开,重启应用服务让连接池重建即可,如果客户端配置了多个连接地址或读写分离,确认是否所有节点都完成了密码修改。
Q2:mysql 8.0 修改密码时提示”Your password does not satisfy the current policy requirements”怎么办?
密码不符合当前校验策略,可以设置更复杂的密码,或者调整validate_password组件的参数,比如设置set global validate_password.policy=LOW;降低校验等级,生产环境不建议降低等级,除非在内网测试环境才这么干。
Q3:服务器mysql修改数据库密码的命令执行成功了,但Navicat连接报”Access denied”?
执行ALTER USER时指定的host跟你连接时所用的host不一致,比如命令里写的是'root'@'localhost',但你用Navicat从远程IP连接,那自然没有对应权限,确认执行用户的实际host匹配关系,必要时创建'root'@'%'账号或者改用对应host的账号连接。
收束一下
服务器mysql修改数据库密码,本质上就是“先登录、再改密、刷权限”三步走,记住你选择的版本对应的方法:mysql 8.0 用ALTER USER,老版本用SET PASSWORD,忘记密码时走skip-grant-tables,改完密码第一时间检查应用连接和权限配置,别让密码改了反而把业务弄停摆。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/727580.html